 Maran
Մեկ root գործընթաց
Վահանակն աշխատում է առանց արտոնությունների։ Root-ով աշխատում է միայն Rust-ով գրված փոքր դեմոնը, և նրա պայմանագրում չկա գործողություն, որը կգործարկի իրեն փոխանցված ծրագիր։
Բաց ելակետային կոդով հոսթինգի վահանակ
Կայքեր, PHP-ի տարբերակներ, SSL, տվյալների բազաներ, ֆայլերի փոխանցում, պահուստավորում և firewall՝ բրաուզերից, առանձին կաբինետով յուրաքանչյուր հաճախորդի համար և API-ով, որով ձեր բիլինգի համակարգը կառավարում է հաշիվները։
curl -sSL https://get.maran.innovayse.com | sudo bashՄեկ հրաման մաքուր սերվերի վրա։ Բոլոր ստուգումները կատարվում են նախքան որևէ բան փոխելը։
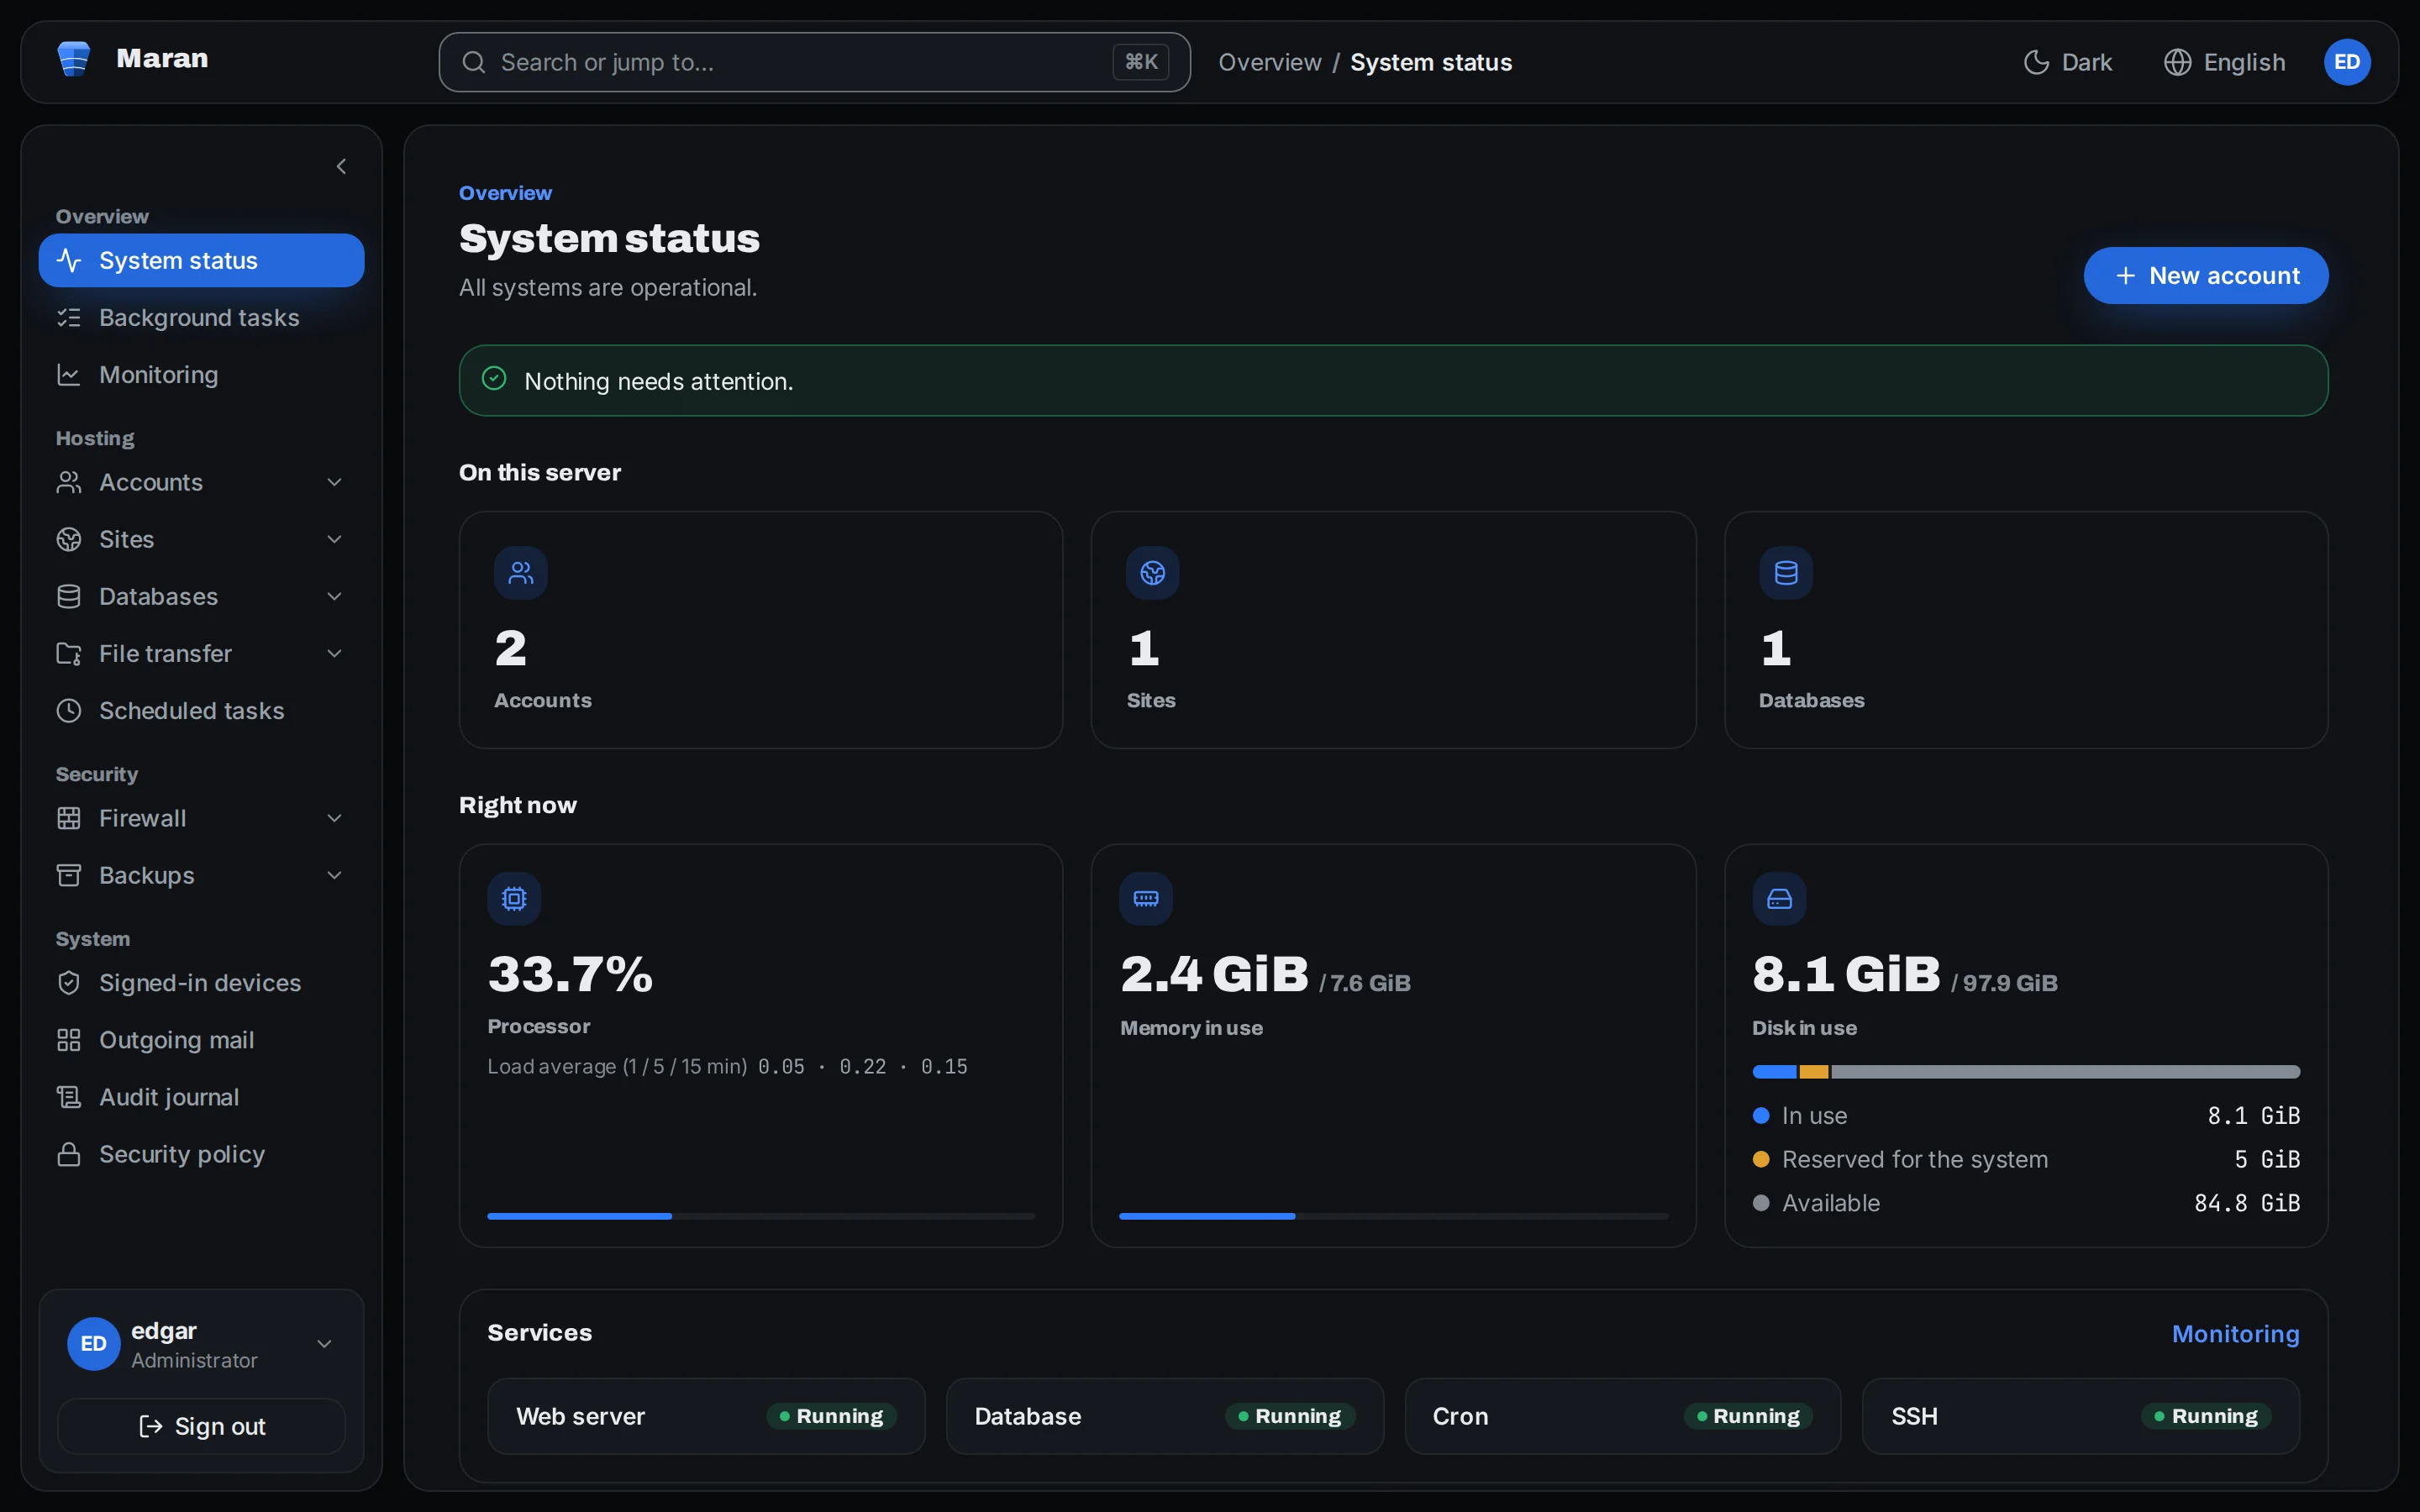
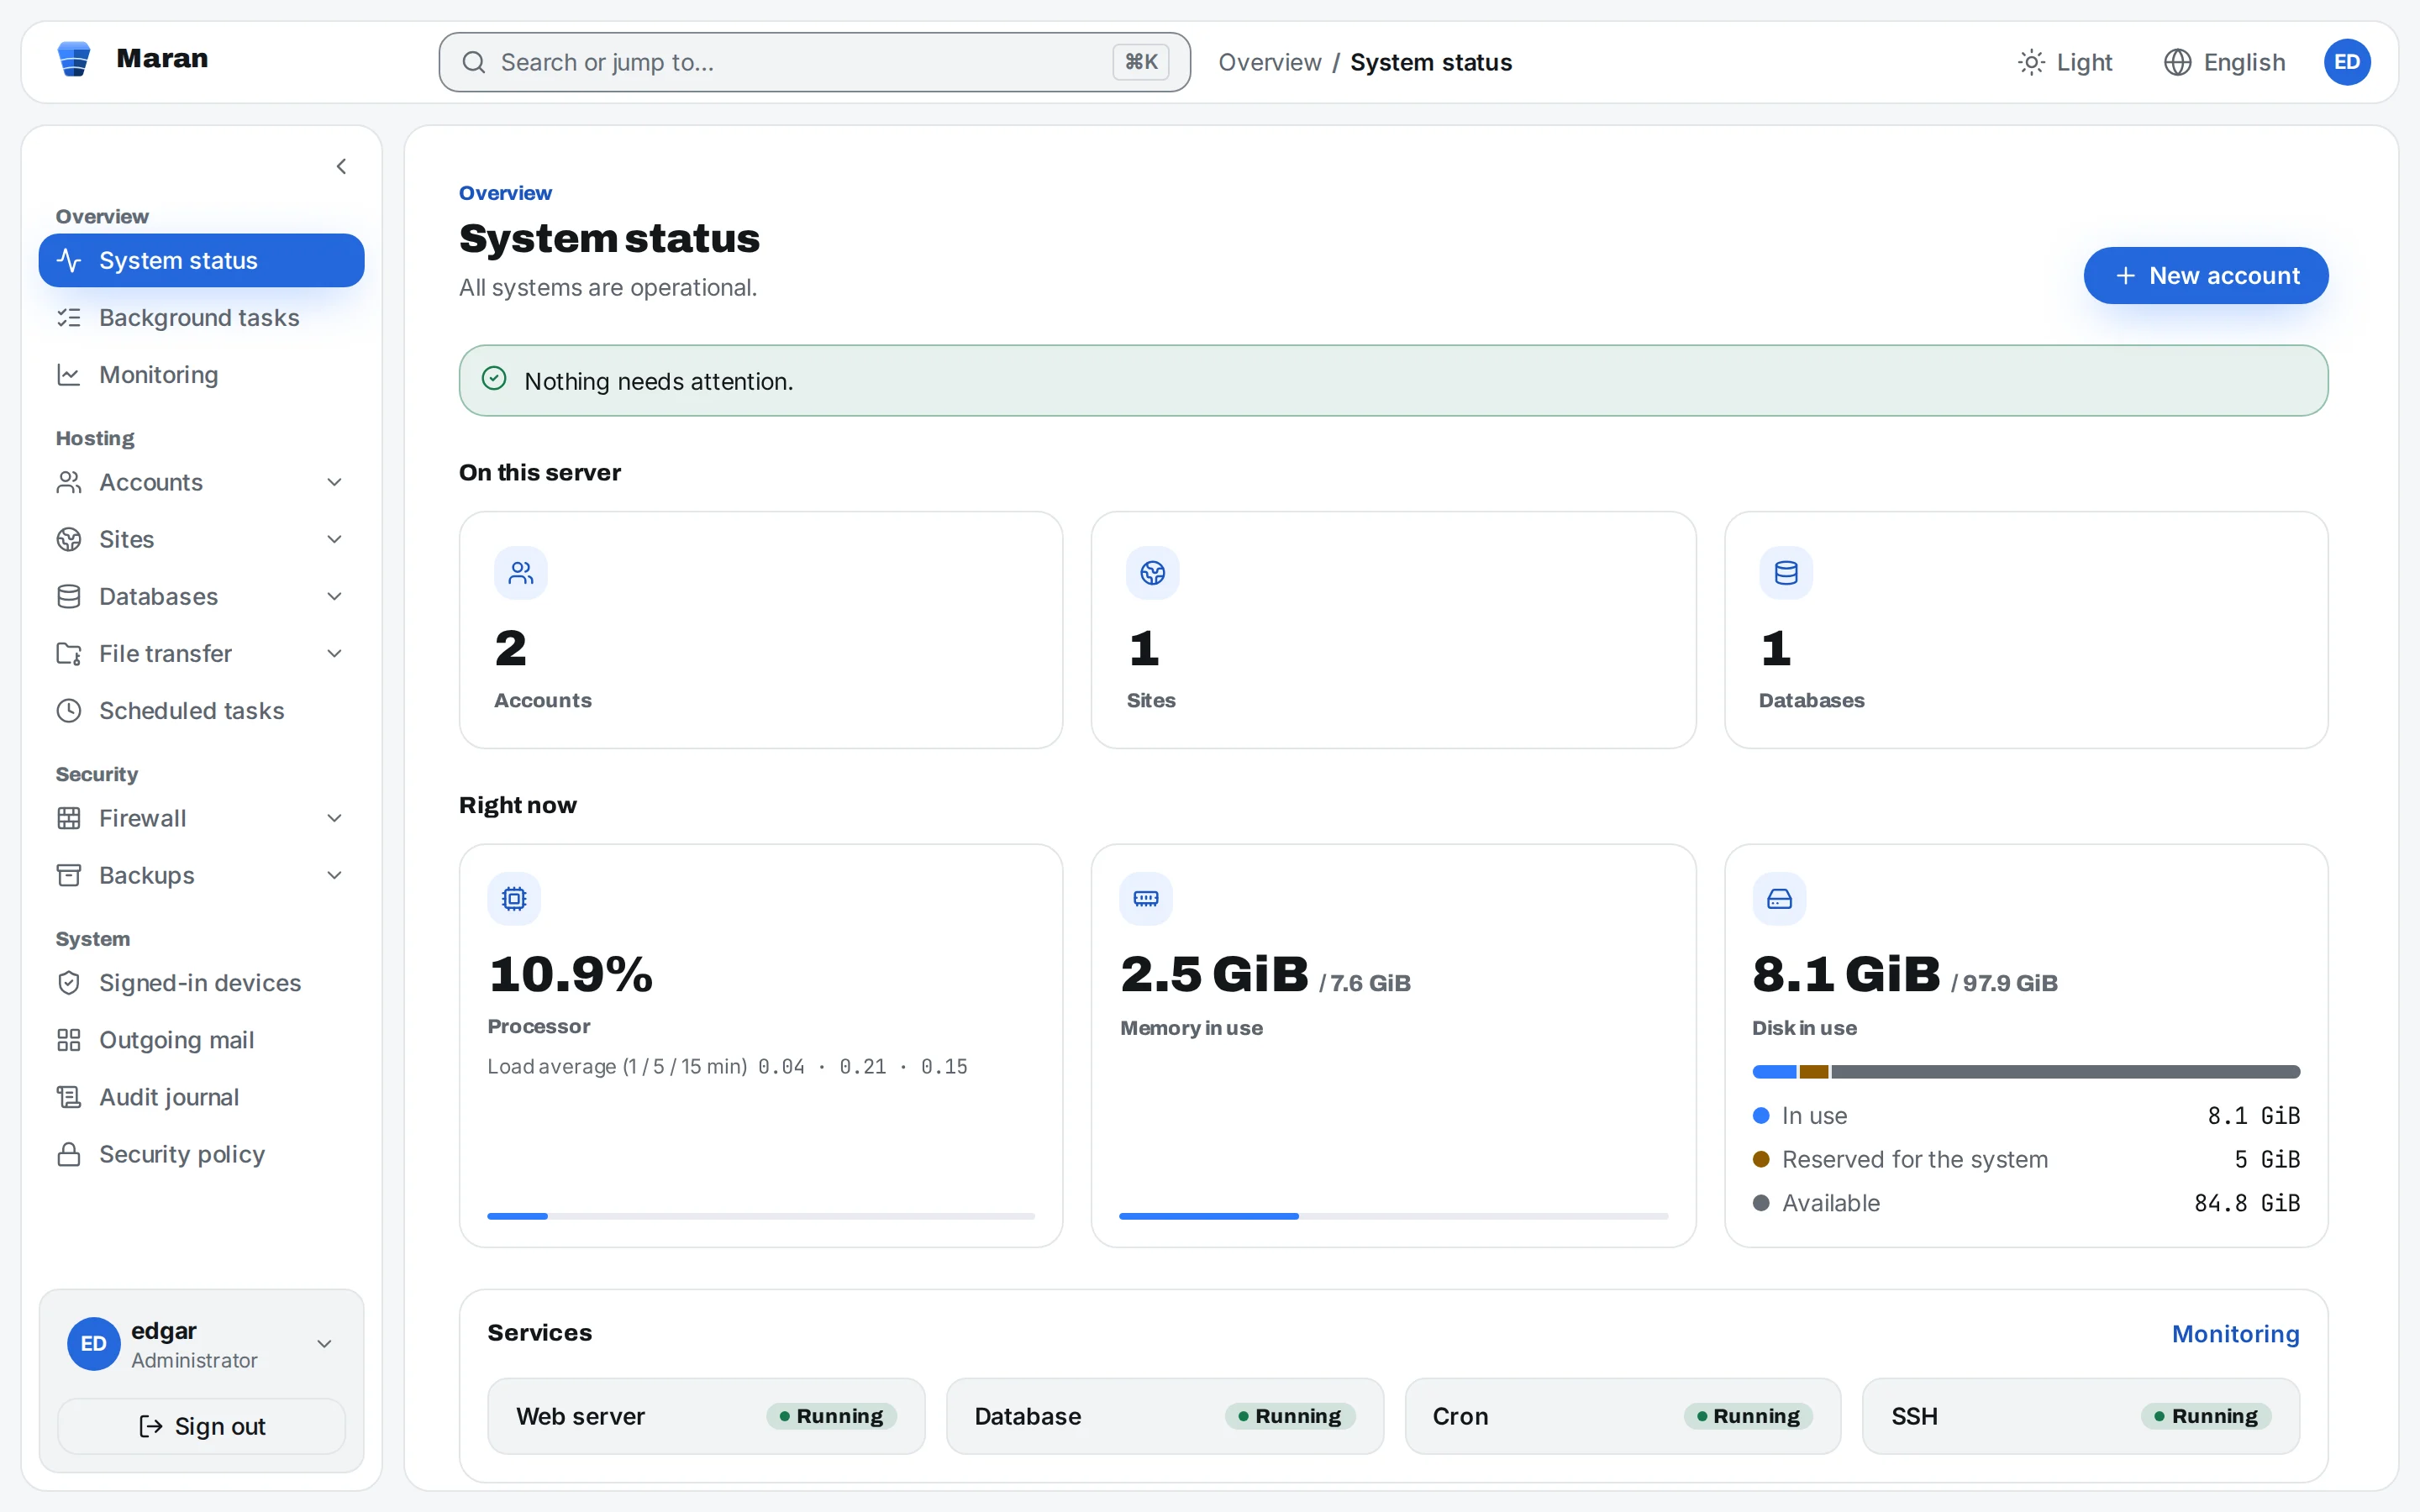
Վահանակն աշխատում է առանց արտոնությունների։ Root-ով աշխատում է միայն Rust-ով գրված փոքր դեմոնը, և նրա պայմանագրում չկա գործողություն, որը կգործարկի իրեն փոխանցված ծրագիր։
Դոմենը ստուգվում է որպես դոմեն, այլ ոչ թե պաշտպանվում հրամանի տողում։ Այնտեղ տողի անցման նիշ չկա, որ մեկ դիրեկտիվը ավարտի և մյուսը սկսի։
Յուրաքանչյուր հաշիվ համակարգային օգտվող է՝ իր տնային պանակով, իր uid-ով աշխատող php-fpm pool-ով և իր քվոտայով։
Provisioning API-ով բիլինգը հաշիվներ ստեղծում, կասեցնում և ջնջում է, այսինքն՝ հոսթինգը կառավարվում է առանց մարդու միջամտության։
Ստատիկ, PHP և reverse-proxy կայքեր՝ դոմենի այլանուններով։ Գործակալը յուրաքանչյուր ստեղծված vhost-ը ստուգում է հենց վեբ սերվերով և հետ է գլորում, եթե վերբեռնումը մերժվի։
ACME՝ HTTP-01 ստուգմամբ, սեփական վկայագրերի վերբեռնում, նորացում ժամկետից երեսուն օր առաջ, և բանալիներ root-ի պահոցում՝ տնային պանակներից դուրս։
Մեկ բազա և սահմանափակ իրավունքներով օգտվող յուրաքանչյուր հաշվի համար, chroot-ված SFTP՝ հաշվի իսկական uid-ով, սակագնային սահմաններ երկուսի վրա էլ։
Ֆայլերի և բազաների պահուստային պատճեններ, որոնք կարելի է վերականգնել մեկ առ մեկ, կառավարվող firewall և սերվերի վիճակի մոնիտորինգ։
Միայն ավելացվող մատյան՝ յուրաքանչյուր մուտք և յուրաքանչյուր փոփոխություն։ Այն ցուցադրող էկրանը բաց է միայն ադմինիստրատորների համար։
Տեղադրիչը ստուգում է թողարկման ստորագրությունը նախքան որևէ բան տեղադրելը։ Վահանակի պահուստային պատճենը բազան, բանալիներն ու լիցենզիան հավաքում է մեկ գաղտնագրված արխիվում, որը կարելի է վերականգնել մաքուր սերվերի վրա։
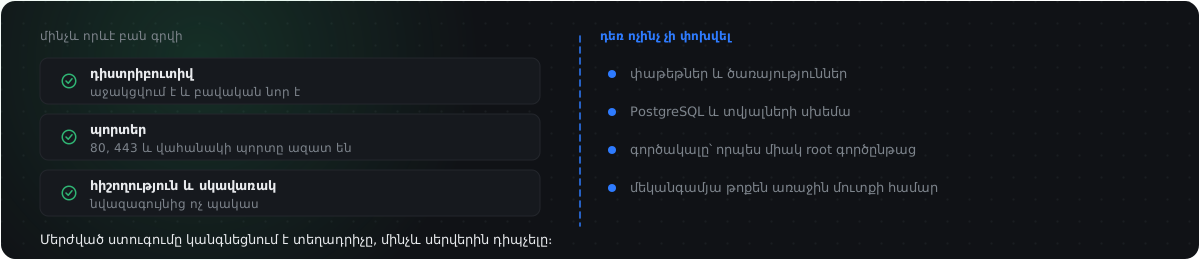
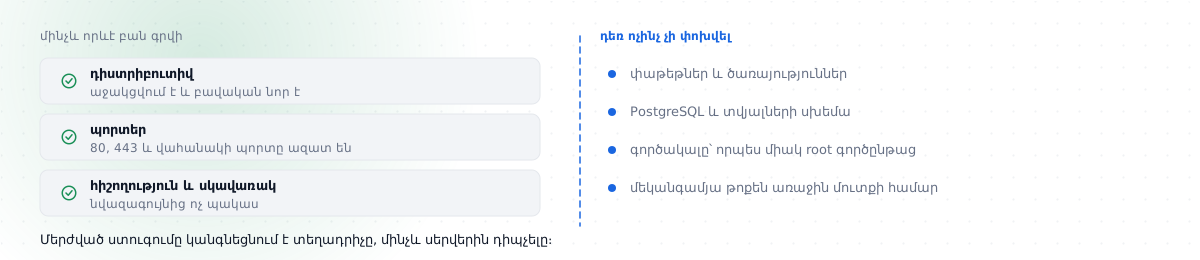
Մեկ հրաման մաքուր սերվերի վրա։ Նախնական ստուգումը նայում է դիստրիբուտիվը, հիշողությունը, սկավառակը և պորտերը և բոլոր խնդիրների մասին հայտնում է միանգամից, ոչ թե մեկ-մեկ։
Տեղադրիչը տպում է հղում և միանվագ կարգավորման թոկեն, որոնցով ստեղծվում է առաջին ադմինիստրատորը։ Ուրիշ ոչինչ դա չի կարող անել, և ադմինիստրատորը ստեղծվելուց հետո դրանք այլևս չեն աշխատում։
Հաշիվը սերվերի վրա ստեղծվում է որպես իրական Linux օգտվող՝ իր տնային պանակով, pool-ով և քվոտայով, ապա նրա կաբինետը տրվում է հաճախորդին։
Այս բաժանումը արտադրանքի գլխավոր նախագծային որոշումն է։ Էջի մնացած ամեն ինչը բխում է դրանից։
maran-apiԻնքը վահանակը
maran-agentՄիակ գործընթացը root-ով
root-ով
ապաPostgreSQLՎահանակի տվյալները
Վահանակը գործակալից խնդրում է անվանված գործողություններ՝ տիպավորված և ստուգված արգումենտներով։ Չկա գործողություն, որը գործարկում է փոխանցված ծրագիրը, և նրանց միջև ոչ մի տեղ shell-տող չկա։ Ուստի root գործընթացին հնարավոր է ստիպել անել միայն սահմանափակ, գրված և ստուգելի գործողություններ։
Մեկ հրաման մաքուր սերվերի վրա՝ այս համակարգերից ցանկացածի դեպքում, x86_64 կամ aarch64 ճարտարապետությամբ։
Ubuntu

Debian

AlmaLinux
Rocky Linux
Red Hat Enterprise Linux-ը և Oracle Linux 8, 9 և 10-ը նույնպես ընդունվում են․ այս չորս վերակառուցումներն էլ աշխատում են նույն կոդով։ Ցանկից դուրս դիստրիբուտիվը մերժվում է, ոչ թե գուշակվում․ տեղադրիչը գիտի յուրաքանչյուր աջակցվող ընտանիքի փաթեթների դասավորությունը և ծառայությունների անունները։
Maran-ը հրապարակված է բետա տարբերակով, 1.0 թողարկումը դեռ առջևում է։ Ստորև գրված է, թե ինչ կա և ինչ դեռ չկա։
Ամեն բացակայող բան բացակայում է միտումնավոր և անվանված է այստեղ, ոչ թե հայտնաբերվում տեղադրումից հետո։
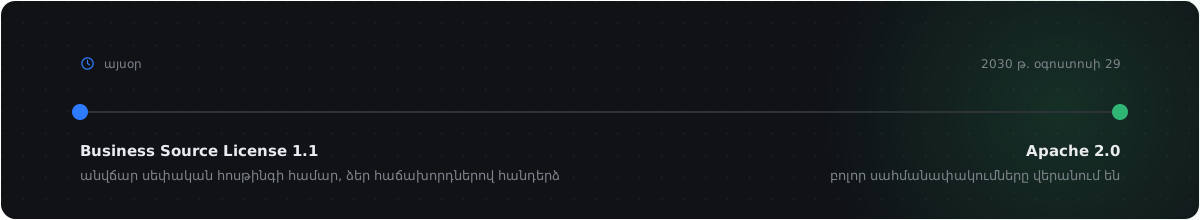
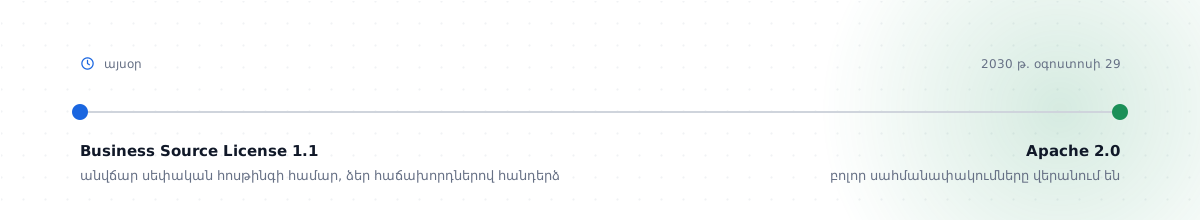
Maran-ը Innovayse LLC-ն հրապարակում է Business Source License 1.1-ով, և 2030 թվականի օգոստոսի 29-ին այն անցնում է Apache 2.0-ի։ Ամսաթիվը գրված է հենց արտոնագրում, ոչ թե պարզապես խոստացված։
Կոդի չորս հատկություն․ յուրաքանչյուրը կա՛մ ճիշտ է, կա՛մ ոչ, և յուրաքանչյուրը կարելի է ստուգել կոդը կարդալով։
Դոմենը ստուգվում է որպես դոմեն՝ տառեր, թվեր, գծիկներ, կետեր, այլ ոչ թե պաշտպանվում հրամանի տողում։ Այնտեղ տողի անցման նիշ չկա, որ մեկ դիրեկտիվը ավարտի և մյուսը սկսի։
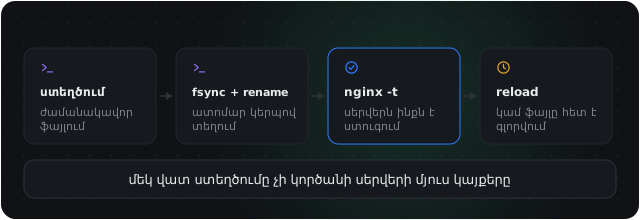
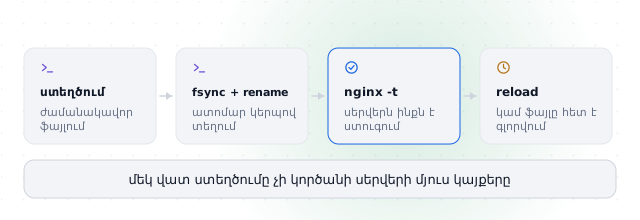
Յուրաքանչյուր կազմաձևման ֆայլ ստեղծվում է, ատոմային կերպով դրվում տեղում և ստուգվում հենց ծառայության կողմից։ Եթե ստուգումը կամ վերբեռնումը մերժվել է, ֆայլը հետ է գլորվում։
Միացած կողմի տվյալները կարդացվում են socket-ից՝ նախքան գործողությունը քննելը, ուստի դեմոնը գիտի, թե որ գործընթացն է մյուս ծայրում։
Ուրիշի ռեսուրսի հարցումը ստանում է «չի գտնվել», ոչ թե «արգելված է»․ սխալը երբեք չի հաստատում, որ այդ տողը գոյություն ունի։


Եթե վահանակը ձեր վճարային համակարգը չի կարող կառավարել, ուրեմն ինչ-որ մեկը այն կառավարում է ձեռքով։ Հաշվի կյանքի ցիկլը չորս կանչ է, նույնը, ինչ կանչում են վահանակի սեփական էկրանները։ Սահմանափակ շրջանակով API բանալիները դեռ պատրաստ չեն։
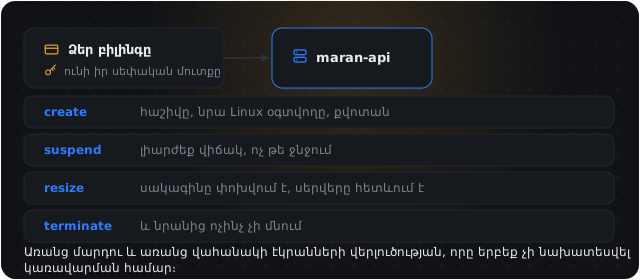
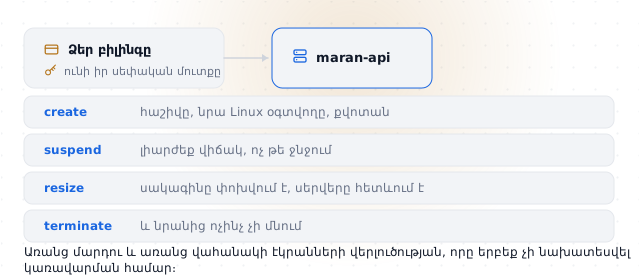
Հաշիվը, դրա Linux օգտատերը, տնային պանակը և սակագնի քվոտան ստեղծվում են հենց սերվերի վրա, ոչ թե պարզապես գրանցվում աղյուսակում։
Սա առանձին վիճակ է, ոչ թե ջնջում։ Տվյալները մնում են, կայքերը կանգնում են, իսկ վերականգնելիս ամեն ինչ վերադառնում է ինչպես եղել է։
Երբ սակագինը փոխվում է, սերվերը հետևում է դրան․ քվոտան, աշխատողների բյուջեն և սահմանաչափերը փոխվում են դրա հետ։
Բազաները, մուտքերը, jail-ը և համակարգային օգտատերը ջնջվում են բոլորը միասին, իսկ եթե մաքրումը ձախողվի, ջնջումը կանգ է առնում, և ոչինչ որբ չի մնում։
Բազմավարձակալ ասում է ցանկացած վահանակ։ Տարբերությունն այն է, թե որտեղ է անցնում սահմանը․ այստեղ այն պահում է օպերացիոն համակարգը, ոչ թե հարցման պայմանը։
Յուրաքանչյուր հաշիվ համակարգային օգտատեր է՝ իր uid-ով, տնային պանակով և քվոտայով։ Սահմանը պահում է միջուկը, ոչ թե հավելվածը։
Հաճախորդը մտնում է իր կաբինետ երկգործոն նույնականացմամբ և տեսնում է միայն իր կայքերը, բազաները և պահուստային պատճենները։
Հարևանի ռեսուրսի հարցումը ստանում է «չի գտնվել», ոչ թե «արգելված»․ «արգելված» սխալը կհաստատեր, որ ռեսուրսը գոյություն ունի։
Աուդիտի մատյանը միայն ավելացվող է և գրանցում է ամեն մուտք ու ամեն փոփոխություն, ուստի ադմինիստրատորը միշտ կարող է պատասխանել՝ ինչ և երբ է տեղի ունեցել։


Բազմավարձակալությունը արտադրանքում առաջին թողարկումից է, ոչ թե հետո է ավելացվել, և դա երևում է նրանից, թե ում է այն հարմար։
Կաբինետ յուրաքանչյուր հաճախորդի համար, հաշիվը սահմանափակող սակագներ և provisioning API, որով բիլինգը հաշիվներ է ստեղծում առանց մարդու։
Հաճախորդների կայքերը մեկ սերվերի վրա՝ յուրաքանչյուրն իր Linux օգտվողով, քվոտայով և PHP-ի տարբերակով, և աուդիտի մատյան, որը ցույց է տալիս՝ ով ինչ է փոխել։
Այն ամենը, ինչ պետք է մեկ մեքենային՝ տեղադրում մեկ հրամանով, ստորագրված թողարկման արտեֆակտներից։
Վերջին թողարկումը և վերջին հոդվածը այն մասին, թե ինչպես է այս ամենը կառուցված։
Maran 1.0.0-beta.4: ռեսուրսների սահմանափակումներ, վահանակի սեփական հավաստագիր և պահուստ
Սակագնում ռեսուրսների սահմանաչափեր, ազատ տարածքի շեմ, վահանակի վստահելի հավաստագիր, վահանակի պահուստավորում ու վերականգնում և ժամացույցի զգուշացում։
19 սեպտեմբեր 2026Ինչու գործակալը shell-հրամաններ չի ընդունում
Մեկ նախագծային որոշում, որը կանխորոշեց Maran-ի մնացածը․ root դեմոնն ընդունում է տիպավորված գործողություններ, ոչ թե shell-տող, և ինչ գին ունի դա։
Կարճ պատասխաններ։ Մնացածը՝ հարցերի էջում։
Ճարտարապետությունը, վահանակի և գործակալի պայմանագիրը և այն, ինչ տեղադրիչն անում է սերվերի հետ՝ ամեն ինչ գրված է փաստաթղթերում։

